
MCP、技能、钩子与权限
发现缺失命令、无效元数据、重复定义,以及相互覆盖的权限规则。


 Codex
 Claude Code
 GitHub Copilot
 Gemini CLI实验性支持
 Cursor实验性支持
 OpenCode实验性支持
来自内置示例的真实扫描。切换客户端,查看差异。检查器和原始诊断说明使用英文。
发现缺失命令、无效元数据、重复定义,以及相互覆盖的权限规则。

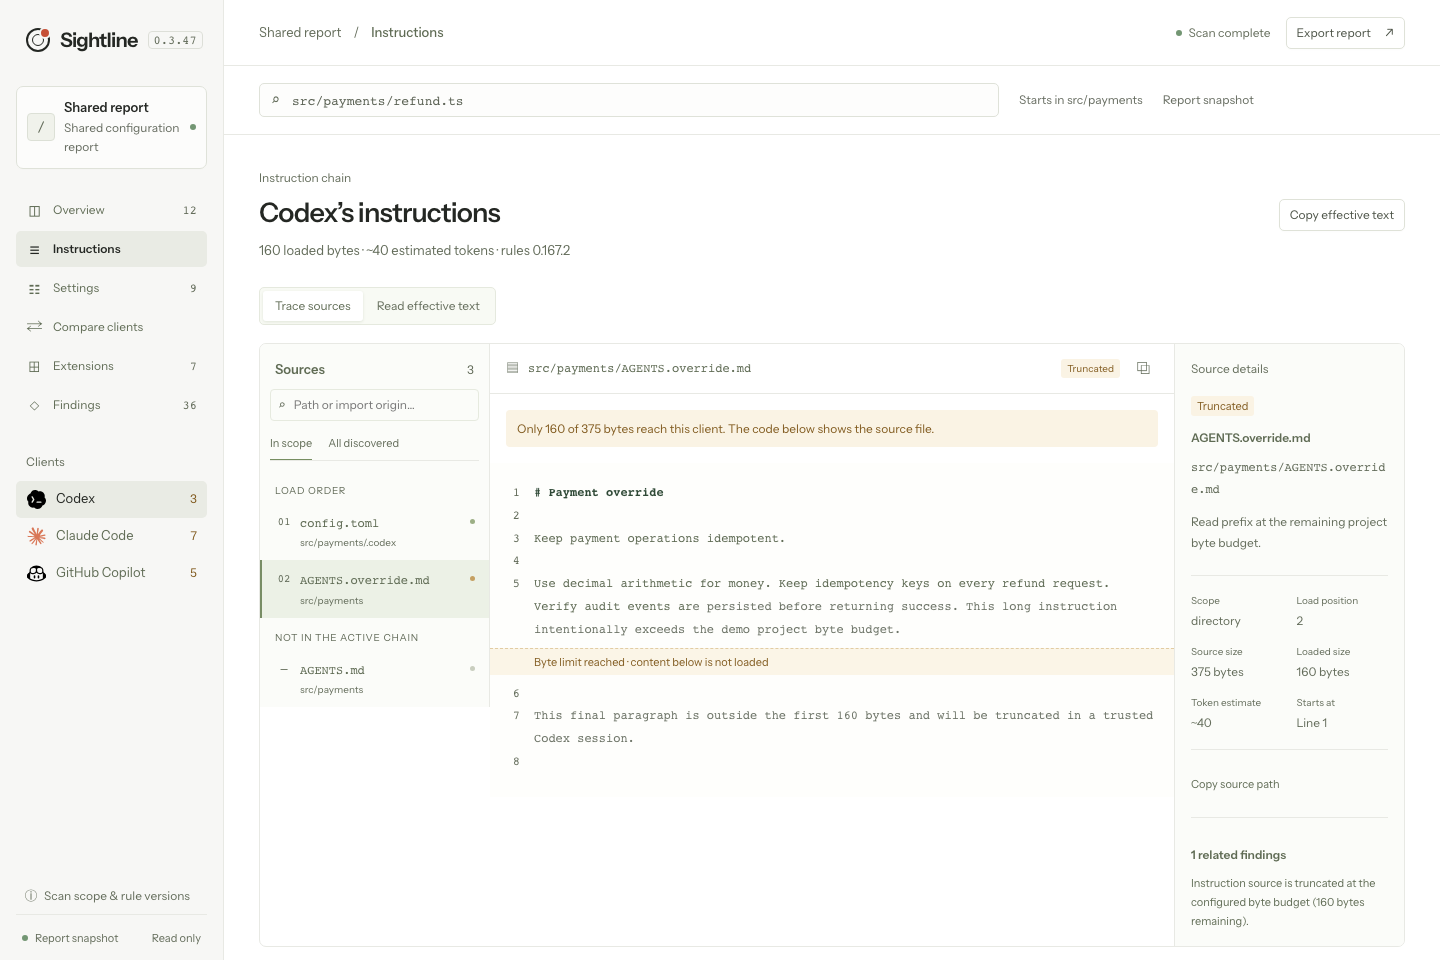
查看生效、条件生效、覆盖或截断背后的文件、行号、作用域与加载规则。

导出独立且脱敏的 HTML 报告。队友无需安装工具,就能打开并探索。

在终端运行、打开本地检查器,或在 CI 中设置诊断阈值。同时提供稳定的 JSON 输出。
扫描在本地运行,文件留在本机。检查配置无需账号、API Key、遥测或模型调用。
环境变量和请求头的值在进入报告前就会脱敏。
每个适配器都记录官方规则来源、验证日期和已知限制,并明确标注实验性支持。
Codex CLI0.167.2 · 二进制、源码与 schema原生运行验证与测试样例Claude Code2.1.322 · 二进制与官方文档原生检查与测试样例GitHub Copilot CLI1.0.110 · 二进制与官方文档原生配置验证与测试样例Gemini CLI0.68.0 上下文导入与本地配置实验性支持Cursor项目规则与本地 MCP实验性支持OpenCode V2本地配置与 AGENTS.md实验性支持Codex 配置值及来源文件已与原生 API 对照。另有 21 个脚本化请求验证 AGENTS.md 正文、字节限制,以及所选配置档的预算和回退文件名。其他配置档字段使用版本固定的测试样例。会话参数、插件和远程策略还存在额外限制。 阅读覆盖范围说明 ↗
用一条命令在本地检查器中打开仓库。追溯诊断来源,对比客户端,查看哪些指令实际传给智能体。
在项目目录中运行,检查器会在浏览器中打开。
npx --yes https://github.com/iamzwxyy/agent-sightline/releases/download/v0.3.47/agent-sightline-0.3.47.tgz ui 安装指南
支持 macOS、Windows 和 Linux,需要 Node.js 22 或更高版本。

扫描和检查器均为只读。工具提供来源位置和修改建议,由你在自己的编辑器中决定如何修改。
Sightline 模拟从目标文件目录启动的新会话,解析可读取的本地配置。运行时开关、额外命令行参数和远程策略可能改变实际会话的行为。
可以在未安装客户端时检查它的配置。检查器会标记缺失的可执行文件,并在本机 PATH 中查找扩展命令。
部分来源依赖工作区信任、MCP 批准或运行时决策。Sightline 会保留这些来源,并说明所需条件。你可以用信任选择器模拟受信任或未受信任的工作区。
可以。运行 agent-sightline ci --no-user --fail-on warn ,即可仅检查仓库配置,输出稳定的 JSON 报告,并依据诊断阈值返回退出码。
默认扫描只检查本地定义及可执行文件。显式运行 doctor --probe 会启动本地 stdio MCP 服务器,进行初始化并列出工具。扫描不会执行钩子命令或 MCP 工具。